Звичайне відкриття новинного сайту, інтернет-магазину чи сторінки популярного сервісу не завжди гарантує безпеку смартфона. Після повідомлень про масштабну кібератаку на понад 176 вебресурсів користувачі iPhone отримали ще один привід перевірити захист своїх пристроїв. Особливу небезпеку становлять атаки, під час яких шкідливий код потрапляє на легітимні сайти через сторонні технологічні платформи. У таких випадках людина може навіть не підозрювати, що відкрила потенційно небезпечну сторінку, пише MigNews.
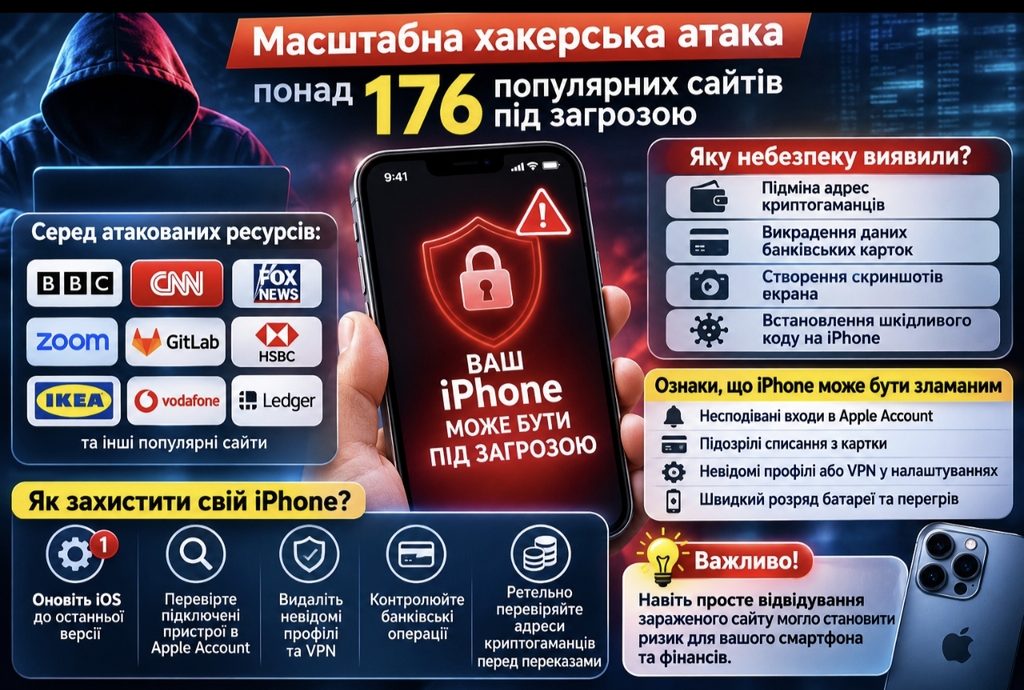
За інформацією Reuters, серед ресурсів, яких торкнулася атака, називали BBC, CNN, Fox News, Zoom, GitLab, HSBC, IKEA, Vodafone та Ledger. Зловмисники використали платформу Optimizely, яка допомагає компаніям тестувати й оновлювати вебсторінки. Повідомлялося про можливість підміни адрес криптогаманців, викрадення платіжних даних та інші небезпечні дії. Водночас сам факт відвідування одного з названих сайтів не означає, що конкретний iPhone було зламано.
Чому iPhone може опинитися під загрозою без завантаження файлів
Більшість користувачів звикли вважати небезпечними підозрілі повідомлення, невідомі застосунки та фальшиві посилання. Однак сучасні кібератаки можуть використовувати вразливості браузера або операційної системи без додаткових дій людини. Такі атаки називають експлуатацією вразливостей без взаємодії користувача, хоча їхній успіх залежить від конкретного пристрою та версії програмного забезпечення.
У випадку з Optimizely дослідники виявили спроби використання наборів експлойтів Coruna та DarkSword для iOS. Це інструменти, призначені для експлуатації вразливостей у певних версіях системи. Водночас підтверджених даних про кількість успішно заражених iPhone наразі немає.
Як зрозуміти, що iPhone могли зламати
Найскладніше в подібних атаках — відсутність очевидних симптомів. Смартфон може продовжувати працювати звичайним чином, а власник не помітить нічого підозрілого. Проте окремі зміни можуть стати приводом для додаткової перевірки.
Передусім варто звернути увагу на такі ситуації:
- Несподівані повідомлення про вхід до Apple Account з невідомого пристрою.
- Банківські операції, яких власник картки не здійснював.
- Незнайомі пристрої у списку підключених до Apple Account.
- Невідомі профілі керування пристроєм або конфігурації VPN.
- Зміни адрес криптогаманців під час копіювання та вставлення.
Жодна із цих ознак окремо не доводить зараження iPhone. Так само відсутність підозрілих симптомів не гарантує, що пристрій повністю захищений. Тому основну увагу слід приділити оновленням системи та перевірці фінансових операцій.
Що перевірити на iPhone просто зараз
Практична інструкція для користувачів
| Що перевірити | Де це зробити |
|---|---|
| Версію iOS | Параметри → Загальні → Оновлення ПЗ |
| Підключені пристрої | Параметри → Apple Account → список пристроїв |
| Невідомі профілі | Параметри → Загальні → VPN і керування пристроєм |
| Банківські списання | Історія операцій у застосунку банку |
| Криптовалютні перекази | Історія транзакцій у гаманці та блокчейн-оглядачі |
Якщо iPhone пропонує встановити оновлення безпеки, відкладати його не варто. Особливо це стосується власників старіших моделей, які давно не оновлювали систему. У разі виявлення незнайомого пристрою в Apple Account потрібно перевірити активні сеанси та змінити пароль, якщо є ознаки стороннього доступу.
Як хакери можуть викрасти гроші, навіть не отримавши доступу до телефону
Окрему небезпеку становить підміна криптовалютних адрес. Користувач копіює адресу одержувача, але шкідливий код змінює її на реквізити зловмисника. Якщо людина не перевірить адресу перед підтвердженням, гроші можуть потрапити на чужий гаманець.
Дослідник кібербезпеки Скотт Гелме встановив, що шкідливі скрипти також були призначені для перехоплення даних платіжних карток, файлів cookie та знімків екрана. За його даними, у межах атаки вже були зафіксовані криптовалютні перекази на адреси зловмисників. Однак масштаби фактичного викрадення персональних і банківських даних залишаються невизначеними.
Найважливіше правило для власників криптовалюти — перевіряти повну адресу отримувача на екрані підтвердження переказу, а не покладатися лише на скопійовані символи.
Чому навіть відомі сайти більше не гарантують повної безпеки
Ця історія привернула увагу до проблеми стороннього програмного коду на популярних вебресурсах. Великі компанії використовують десятки зовнішніх сервісів для аналітики, реклами, тестування дизайну та персоналізації сторінок. Якщо один із таких компонентів скомпрометований, небезпечний код може потрапити одразу на багато сайтів.
За результатами аналізу дослідників, лише приблизно 15% перевірених ресурсів мали достатньо суворі налаштування Content Security Policy, щоб заблокувати виявлений шкідливий код. Цей механізм допомагає обмежувати виконання небажаних скриптів у браузері. Таким чином, захист від подібних атак залежить не лише від обережності відвідувачів, а й від технічних рішень власників сайтів.
Optimizely уже повідомила про усунення вразливості, видалення шкідливого коду та додаткові заходи захисту. Водночас користувачам, які 16 листопада відвідували потенційно уражені ресурси, особливо під час онлайн-платежів, доцільно перевірити операції та актуальність оновлень iOS.
Кібератака через Optimizely: що сталося з сайтами BBC, CNN, Zoom і що робити користувачам.